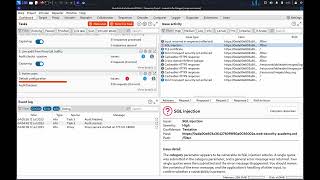
Background of Exploit Sql Injection Using Burp Extension
Looking for the latest information on Exploit Sql Injection Using Burp Extension? We've gathered comprehensive data, records, and insights about Exploit Sql Injection Using Burp Extension.
Main Features
Explore the primary sources for Exploit Sql Injection Using Burp Extension.
Latest News
Stay updated on Exploit Sql Injection Using Burp Extension's newest achievements.
Web application attack - SQLI (Structure query language injection) with Burp-suite
Burp Academy Labs - Login Bypass with SQL Injection
SQL Injection using Burp Suite
LESSON 54: SQL Injection (Medium) in DVWA | Bypassing Client-Side Validation with Burp Suite
SQL Injection to Admin Panel — Full Authentication Bypass (Burp Suite POC)
Burp Suite Tutorial For Beginners With SQL Injection
Easy Ethical Hacking: SQL Injection with Burp Suite using Union Statements
Exploit SQL Injection using Burp and SQL Map
How Hackers Use Burp Suite to Get Into Websites
How to Use SQLMap Inside Burp Suite - Automated SQL Injection Testing (1-Click Setup!)
SQL Injection $1000 Bounty | Bug bounty POC
Full Guide
Data is compiled from public records and verified media reports.
Last Updated: November 14, 2026
Future Outlook
For 2026, Exploit Sql Injection Using Burp Extension remains one of the most searched-for information profiles. Check back for the newest reports.
Disclaimer: Disclaimer: All information is compiled from publicly available data, media reports, and analysis. Actual details may vary.